隨著企業加速導入具備自主執行能力的 AI Agent(AI 智慧代理人),傳統網路安全架構正面臨全新的考驗。與僅能處理文字回應的常規模型不同,這類工具握有真實系統的操控存取權,促使資安專家對其衍生風險發出警告。
AI Agent 權限過大衍生劫持與誤導雙重風險
以往常見的對話軟體多半運作於收到詢問後產生文字解答的被動模式,後續行為仍須由人類做出決斷並實行。相較之下,智慧型代理程式能夠自行解析目標、規劃步驟並調用外部服務,在減少人工干預的情況下獨立運作。為了使運算任務順利對接企業內部軟體,這類代理軟體通常獲頒工作階段憑證、應用程式介面(API)金鑰與存取權杖(Token),若安全防護出現破口,上述關鍵憑證將直接 exposed 於攻擊者面前。
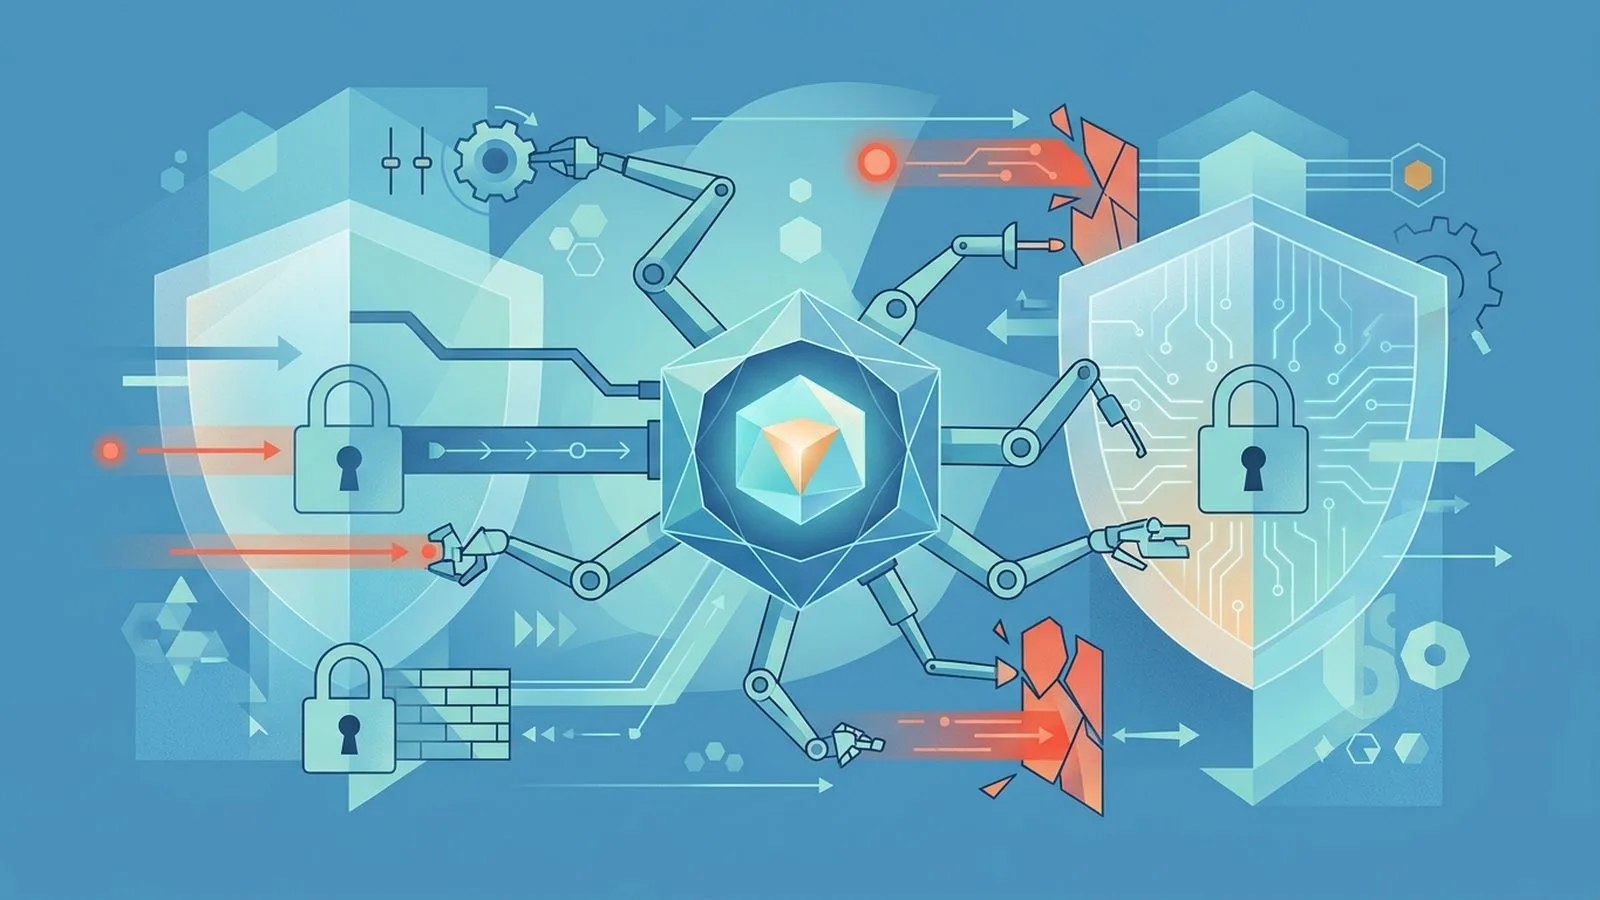
資安領域主要將這類運轉危機劃分為兩種型態。第一種是「劫持」,指的是外部惡意威脅者發送特定指令來操縱代理程式,進而取得控制權;第二種則是「誤導」,包含代理程式自我理解偏差,或是在連續呼叫軟體工具時引發連鎖錯誤,最終對營運系統造成非預期的破壞。
資安團隊引進最小權限原則與防禦策略
面對自主型程式的潛在威脅,資安學界重新檢視由電腦科學家傑洛姆·薩爾澤(Jerome Saltzer)與邁克爾·施羅德(Michael Schroeder)於 1975 年提出的「最小權限原則(Principle of Least Privilege)」。該原理主張所有程式或使用者僅應擁有執行特定工作時不可或缺的最低限制權限。
為防範代理程式運作失控,專業資安人員提出多項具體的控制手段:
- 權限極小化:嚴格界定並縮減代理程式能存取的資料庫與系統範圍。
- 關鍵節點人工審核:凡涉及修改資料庫、轉帳或高敏感性的系統變更,必須強制經由權限人員人工核准。
- 稽核軌跡留存:全面監控並記錄代理程式每次呼叫軟體工具的詳細歷程。
- 網路架構隔離:將代理程式的運作環境與企業內部核心網路妥善劃分開來。
這代表什麼
這項趨勢顯示出企業在追求流程自動化的同時,不能直接將安全管理交給演算法處理。過去導入資訊系統時,存取控制主要針對人類員工;如今隨著代理軟體具備執行能力,程式本身也成為內部安全的防護重點。對台灣廣大的中小企業而言,若計畫引進自動化客服、訂單處理或財務對帳等代理軟體,必須建立防呆與過濾機制,避免因為授權過大而導致內部重要資料外洩或系統損毀。
背景補充
大型語言模型(LLM)早期主要扮演「諮詢顧問」的角色,只能回答使用者輸入的問題。然而近一年來發展出的 AI Agent 轉變為「執行特務」,能將大目標拆解成微小的執行步驟,並主動傳訊給其他系統執行任務。而 1975 年發表的最小權限原則,則是電腦科學中預防系統過度授權的基石,主要概念為不給予多餘的權限,就能將系統遭到破壞時的受害範圍降至最低。
常見問題
為什麼 AI Agent 的安全風險高於傳統聊天機器人?
傳統聊天機器人僅能被動輸出文字,後續執行仍需人工操作;AI Agent 則握有系統登入身分與 API 金鑰,能夠自主調用軟體工具與修改資料,一旦被惡意控制或判斷錯誤將引發實質損害。
企業要如何防範 AI Agent 產生資安危機?
建議導入最小權限原則,僅授予代理人完成任務所需的最低權限,並針對高風險操作加入人工審查機制,同時完整記錄運作軌跡與進行網路隔離。
什麼是最小權限原則?
這是資安學者於 1975 年提出的核心安全概念,主張任何使用者或程式僅能擁有執行特定功能時所必需的最低權限,以降低系統遭破壞時的損害。