數位發展部次長侯宜秀在出席營運韌性論壇時指出,企業推動人工智慧(AI)轉型不應只當成資訊部門的軟體採購專案,否則難以看見實質效益。她建議企業應採用「軸輻式」架構來部署資源,由中央團隊負責基礎設施與規範,各業務部門則負責落地應用。
隨著人工智慧技術從輔助工具演化為能獨立執行任務的 AI 代理人,組織的管理維度與資安框架也需要隨之調整,才能在確保營運安全的同時釋放生產力。
企業導入 AI 的組織架構與四大常見盲點
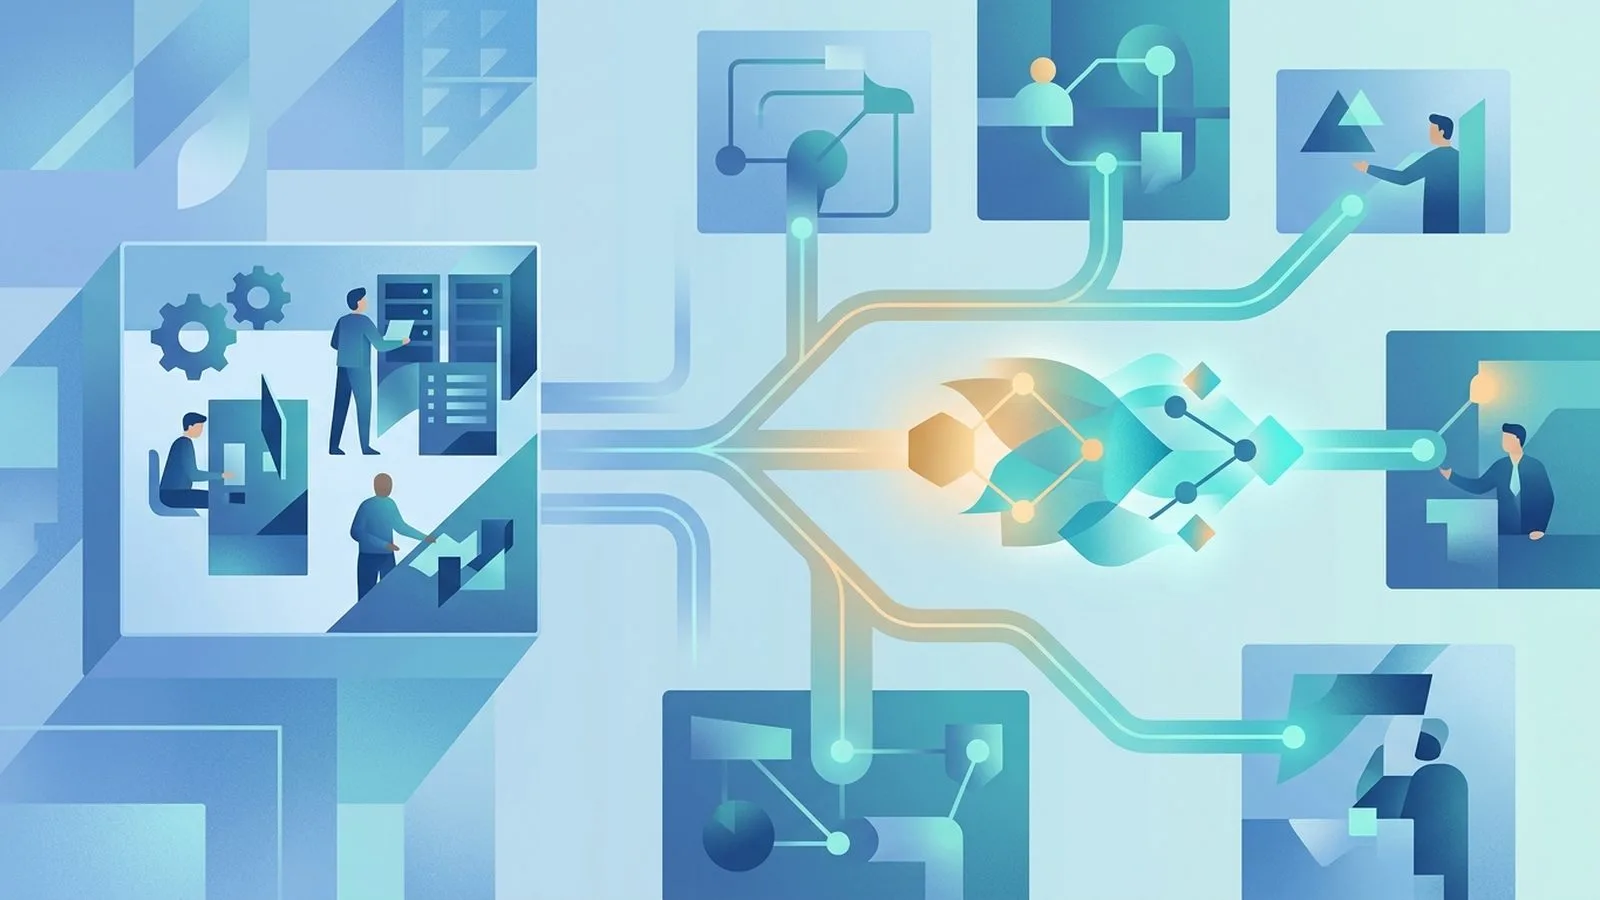
推動 AI 導入主要有集中式、分散式與軸輻式(Hub-and-Spoke)三種部署型態。集中式將所有技術資源收歸單一團隊;分散式則由各業務單位各自招募人才;而軸輻式被認為是目前較易成功的模式,由中央單位提供標準化平台與治理規範,各事業部門則發揮領域知識進行場景開發。
在此過程中,企業常見的四大執行誤區包括:
- 過度仰賴資訊部門:將 AI 僅視為 IT 專案,由業務單位提出需求後便被動等待交付,忽視跨部門業務共創的重要性。
- 專家中心孤島化:成立了專家中心(CoE),卻缺乏與前端業務單位的連結,導致許多概念驗證(PoC)無法順利轉化為大規模應用。
- 組織與配套脫節:僅增設了 AI 相關的新部門,卻沒有同步調整預算流程、決策權限與員工績效考核方式。
- 治理規範過度嚴苛:安全管控過度緊縮反而促使員工轉向私下使用未經許可的第三方工具,衍生影子 IT 的資安風險。
成功推動的關鍵往往在於中階主管的授權與賦能,並讓業務專家與資料工程師、產品經理組成跨職能團隊一同開發,確保成效指標能與實際業務成果連結。
代理式 AI 的防護框架與風險管控
針對具備自主規劃與執行任務能力的代理式 AI(Agentic AI),由於其牽涉自動化流程與決策授權,企業需要更完整的防護機制。評估與治理這類 AI 代理人時,應從能力、授權行為、環境安全、身分識別、可追溯責任與相應制度等六大維度進行嚴格把關。
在風險管理方面,企業推動時需面對三大面向的考驗:
- 系統與資安風險:例如 AI 行為偏離原本設計意圖、遭受提示詞注入(Prompt Injection)攻擊或工具遭到濫用。
- 人機與組織風險:包括員工產生過度信任與自動化偏誤,進而喪失自主判斷能力,或是發生未受授權的自動化操作。
- 生態系與社會風險:包含市場競爭失衡、資源過度集中,以及產業人力結構轉型所帶來的衝擊。
這代表什麼
對於廣大的中小企業與管理者而言,這代表導入 AI 絕對不是「買了新軟體給員工用」就會自動產生生產力。成功的 AI 轉型實質上是一場「組織營運模式的再造」。企業如果把所有問題都丟給 IT 部門處理,最終往往會陷入技術與業務需求脫節的窘境。
此外,當 AI 技術進入代理式 AI 階段,軟體不再只是被動回應提問,而是能主動代表企業執行任務。台灣企業在迎接這波紅利時,建立完善的資安邊界、權限授權與責任追溯機制,將會是決定 AI 專案能否長期發揮效益的關鍵門檻。
背景補充
軸輻式(Hub-and-Spoke)架構:原本是物流與運籌管理常見的概念,由一個核心樞紐(Hub)連接多個輻射端點(Spoke)。在企業 AI 治理中,指的是總部中央團隊(Hub)建立標準、算力平台與資安規範,再由前端各個業務單位(Spoke)彈性開發專屬的應用情境。
專家中心(CoE):即卓越中心(Center of Excellence),是企業內部專門匯聚某項新技術人才(如 AI、雲端)的專責單位。若 CoE 沒有與業務單位深度合作,容易變成「純研發」卻無法在現場落地生產的孤島。
代理式 AI(Agentic AI):相較於第一代生成式 AI(Generative AI)主要根據指令輸出文字或影像,代理式 AI 具備感知環境、分解目標、自主呼叫外部系統與執行多步驟任務的能力,被視為企業自動化流程的下一個重要演進方向。
常見問題
什麼是企業導入 AI 的「軸輻式」架構?
軸輻式架構由企業中央團隊負責建立統一的 AI 平台、資安標準與治理規範,並把具體的應用開發與決策下放給各業務單位執行。
企業推動 AI 專案時最常犯哪些錯誤?
常見誤區包括把 AI 當成單純的 IT 軟體專案、AI 專家團隊與業務脫節、設了專責單位卻未調整考核與預算,以及治理過嚴導致員工私下使用未授權工具。
導入 AI 代理人(Agentic AI)需要注意哪些風險?
主要包含系統面被提示詞注入或濫用、組織面產生過度依賴與自動化偏誤,以及運作過程缺乏身分驗證與責任追溯機制。